
2026-08-10 Autor: ZCS
Um programa de fidelidade falha em um terminal de ponto de venda (PDV) por um motivo principal: o hardware nunca foi projetado para permitir a integração de software externo. Os varejistas compram uma plataforma de fidelidade, assinam o contrato, planejam o lançamento — e então descobrem que o sistema operacional, o SDK ou a certificação de pagamento do terminal bloqueiam completamente a integração. Isso não é um problema de software. É um problema de arquitetura de hardware, e surge quase sempre que um comerciante tenta integrar um sistema de PDV com funcionalidade de programa de fidelidade a um terminal projetado como um dispositivo de pagamento fechado, e não como um dispositivo computacional aberto.
Antes de avaliar qualquer plataforma, é útil definir a Questão fundamental: o que um terminal de ponto de venda (PDV) pode e não pode fazer com dados de recompensas? — porque a resposta depende inteiramente do hardware subjacente, e não da lista de funcionalidades do software de fidelização.
Este artigo detalha os motivos técnicos específicos pelos quais os sistemas de PDV integrados a programas de fidelidade falham em hardware com restrições de segurança, o que "restrição de segurança" realmente significa em termos de sistema operacional e certificação, e como deve ser uma lista de verificação para avaliação de comerciantes que precisam de um sistema de PDV com programas de fidelidade que funcione de fato em produção.
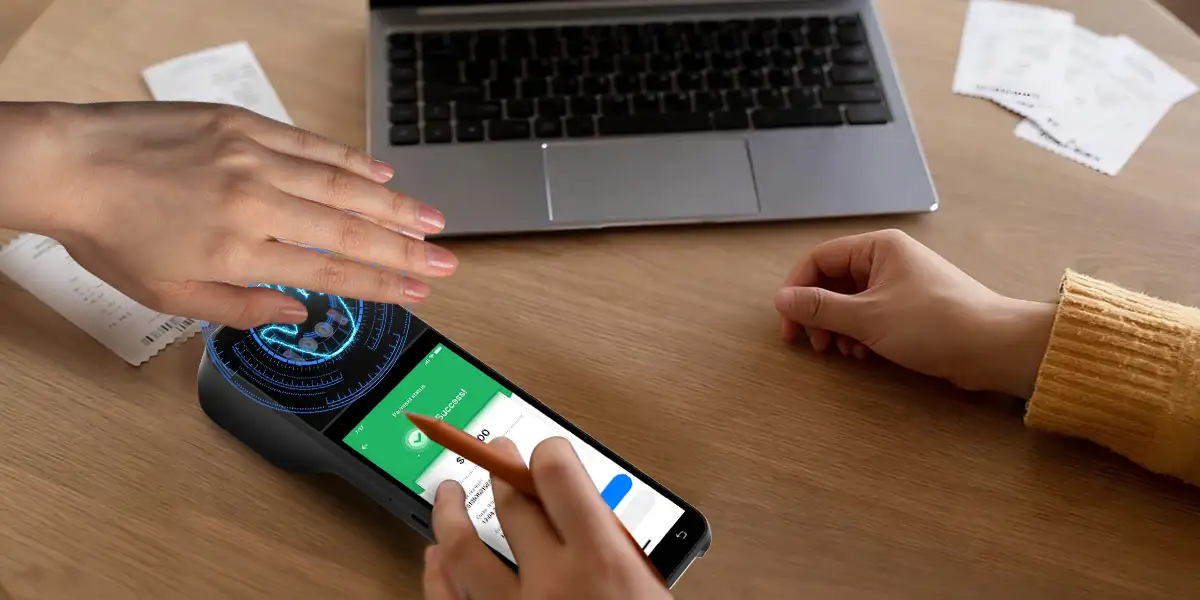
Um terminal POS com restrições de segurança é aquele em que o fabricante limita quais aplicativos podem ser executados, quais recursos do sistema esses aplicativos podem acessar ou ambos. Essa é uma escolha de design deliberada, não um defeito. Os terminais tradicionais de pagamento presencial — as unidades de balcão construídas principalmente para transações EMV e com PIN — são certificados pelos padrões PCI PTS POI, que tratam todo o dispositivo como um único ambiente de pagamento confiável. Historicamente, adicionar um aplicativo de fidelidade a esse ambiente significava adicionar um caminho de código não verificado junto aos dados do titular do cartão, o que as bandeiras de pagamento e adquirentes não permitem.
Três características de hardware definem um terminal bloqueado:
Nenhuma dessas características é inerentemente errada. Terminais presenciais dedicados de fornecedores tradicionais são projetados dessa forma especificamente para minimizar o escopo da auditoria PCI DSS. O problema só surge quando um comerciante espera que esse mesmo terminal também execute um sistema de ponto de venda (PDV) com módulo de programa de fidelidade, sincronização com CRM ou um aplicativo de marketing — funcionalidades para as quais o hardware nunca foi certificado ou projetado.
As integrações de programas de fidelidade falham em arquiteturas fechadas por três motivos técnicos recorrentes: regras de sandbox restringem o acesso aos dados, SDKs proprietários bloqueiam a instalação e ciclos de atualização de firmware atrasam o lançamento de novos recursos.
A versão 7.0 do PCI PTS POI, publicada pelo PCI Security Standards Council, agora permite que aplicativos de terceiros, como aplicativos de lojas de aplicativos, sejam executados em dispositivos POI certificados. No entanto, o padrão exige que esses aplicativos sejam isolados com segurança das funções de pagamento sensíveis e autenticados usando controles criptográficos.Um requisito mais recente na mesma versão impede que aplicativos de terceiros leiam dados PAN ou PIN em texto não criptografado, mesmo quando o aplicativo está em uma lista de permissões aprovada. Para um sistema de fidelidade, isso é diretamente relevante: qualquer padrão de integração que pressuponha que o aplicativo de fidelidade possa ler o total da transação, o token do cartão ou o identificador do cliente diretamente do processo de pagamento não é compatível com um dispositivo certificado para a versão 7.0. O aplicativo de fidelidade precisa receber esses dados por meio de um canal isolado e aprovado — e em muitos terminais bloqueados, esse canal não existe.
Uma plataforma de fidelidade precisa cadastrar clientes, consultar saldos de pontos, aplicar resgates e imprimir ou exibir recompensas no ponto de venda. Cada uma dessas ações requer um gancho (ou hook) do SDK. Terminais com um sistema operacional fechado e proprietário do fornecedor normalmente não expõem nenhum desses ganchos a desenvolvedores externos — o fornecedor do programa de fidelidade acaba integrando o sistema por meio de um webhook do gateway de pagamento após a transação já ter sido concluída, o que é tarde demais para aplicar um desconto em tempo real ou ativar uma recompensa durante a sessão. Este é o padrão de falha mais comum relatado por comerciantes que migram de terminais de balcão legados para implantações de programas de fidelidade em pontos de venda: a integração tecnicamente "funciona" como uma sincronização pós-transação, mas não consegue fazer nada no momento da interação em si.
Mesmo quando um terminal bloqueado expõe um SDK limitado, o firmware em dispositivos de pagamento de uso específico geralmente é atualizado em um cronograma lento, baseado em certificações, já que cada alteração de firmware pode exigir uma recertificação PCI. Um fornecedor de programas de fidelidade que deseja lançar uma nova regra de resgate, um novo fluxo de inscrição ou um novo nível de recompensas precisa aguardar o ciclo de lançamento do fornecedor do hardware — e não o seu próprio. Em um terminal POS Android aberto, o aplicativo de fidelidade é atualizado independentemente por meio de seu próprio pacote de aplicativos, sem qualquer dependência do firmware do terminal.
O custo direto de uma integração malsucedida é a paralisação ou reversão de uma implementação, mas o custo maior é estratégico: os varejistas continuam comprando softwares de fidelização em ritmo crescente, enquanto a compatibilidade com o hardware permanece em segundo plano. O mercado global de gestão de fidelidade atingiu um valor estimado de US$ 17.38 bilhões em 2026 e a projeção é de um crescimento a uma taxa composta anual superior a 14% até 2034. Cada dólar gasto em uma plataforma de fidelidade que não funciona no hardware do caixa é um dólar gasto duas vezes — uma no software e outra na atualização do hardware, que deveria ter ocorrido primeiro.
Há também um custo de conformidade. Os programas de fidelidade coletam e processam dados pessoais de clientes — nomes, números de telefone, histórico de compras e, às vezes, dados biométricos de cadastro para programas de identificação por aproximação. De acordo com o Regulamento da UE. 2016/679 (RGPD)Esse processamento exige uma base legal documentada e um fluxo de consentimento em conformidade no momento da inscrição. Uma integração de fidelidade forçada por meio de uma solução alternativa não oficial — um terminal com jailbreak, um APK instalado por fora da loja oficial sem suporte, uma ponte para captura de tela — torna essa documentação de conformidade muito mais difícil de produzir durante uma auditoria, porque o próprio fluxo de dados nunca foi projetado para ser revisado.
Uma arquitetura que suporte a fidelização de forma confiável compartilha três características: um SDK aberto, distribuição de software no nível da loja de aplicativos e recursos de identidade de hardware que vão além da simples passagem de cartão.
Terminais de ponto de venda (PDV) baseados em Android com um SDK publicado permitem que um fornecedor de programas de fidelidade desenvolva diretamente com base nas APIs documentadas para impressora, scanner, tela voltada para o cliente e núcleo de pagamento — sem precisar esperar pelo fabricante do hardware para cada novo recurso. Este é o mesmo modelo de plataforma aberta que a API Terminal da Square introduziu para seu próprio hardware, e agora é prática padrão entre a maioria dos fabricantes de PDV Android que vendem para ambientes de varejo com múltiplos fornecedores, em vez de quiosques fechados com um único aplicativo. Os comerciantes que adquirem hardware diretamente da base de fornecedores — incluindo o Panorama B2B dos fabricantes chineses de terminais POS — deve-se tratar a abertura do SDK como um filtro de aquisição, e não como uma reflexão tardia discutida apenas após a assinatura do contrato.
A certificação do Google Mobile Services (GMS) permite que um terminal execute pacotes de aplicativos Android padrão por meio da Play Store ou de uma loja de aplicativos gerenciada equivalente, em vez de restringir o dispositivo ao software incluído no firmware. Um terminal com certificação GMS pode instalar um aplicativo de fidelidade da mesma forma que um telefone instala qualquer outro aplicativo: de forma independente, de acordo com o cronograma de lançamento do fornecedor, sem um ciclo de recertificação em nível de firmware.
Um conjunto menor, porém crescente, de terminais amplia a identificação de fidelidade para além de cartões e números de telefone, incluindo o cadastro biométrico. O reconhecimento de veias da palma da mão é um exemplo já em uso comercial. ZCS A empresa está entre os fabricantes de terminais POS Android que atualmente enviam terminais com reconhecimento de veias da palma da mão e um SDK aberto, permitindo que uma plataforma de fidelidade cadastre o padrão das veias da palma da mão do cliente como um identificador alternativo no caixa, em vez de exigir um cartão, aplicativo ou consulta de número de telefone. Esse tipo de recurso de identidade em nível de hardware só pode ser usado por uma plataforma de fidelidade quando o SDK do terminal o expõe como uma API documentada — que é exatamente o requisito de arquitetura aberta descrito acima, e não um recurso exclusivo de uma marca específica.
Antes de assinar um contrato de software de fidelização, confirme o seguinte no terminal:
Os critérios de seleção de terminais — abertura do sistema operacional, escopo da certificação, abrangência do SDK — são abordados com mais detalhes em Nosso guia completo para escolher uma plataforma de PDV Android., que percorre a mesma lógica de avaliação além dos casos de uso de fidelização.
P1: Qualquer terminal de ponto de venda (PDV) pode executar um programa de fidelidade?
Não. Um terminal precisa de um SDK aberto, distribuição de software no nível de uma loja de aplicativos e isolamento em sandbox compatível com PCI PTS para aplicativos de terceiros. Terminais fechados, com um único aplicativo, restringem ou bloqueiam completamente o software de fidelidade, independentemente do que a plataforma do fornecedor do programa de fidelidade suporte em teoria.
P2: O que faz com que um terminal POS esteja "bloqueado"?
Um terminal bloqueado restringe a instalação de aplicativos, não expõe nenhum SDK público e executa um firmware desenvolvido em torno de um único aplicativo de pagamento. Essas características reduzem o escopo da auditoria PCI, mas também bloqueiam, por definição, aplicativos de fidelidade, sincronizações com CRM e outras integrações de terceiros.
P3: A conformidade com o PCI impede que aplicativos de fidelidade sejam executados em hardware de PDV?
Não por padrão. O PCI PTS POI v7.0 permite aplicativos de terceiros, incluindo aplicativos de fidelidade, desde que sejam executados em um ambiente isolado (sandbox) que os exponha a dados de cartão de pagamento e PIN não criptografados. A conformidade exige isolamento, não exclusão, e a arquitetura do terminal determina se esse isolamento é tecnicamente possível.
Q4: Qual é a diferença entre uma sincronização de fidelidade pós-transação e uma integração em tempo real?
A sincronização pós-transação aplica recompensas após o fechamento da venda, por meio de um webhook do gateway de pagamento. Uma integração em tempo real aplica recompensas durante o checkout, por meio de um hook do SDK. Terminais bloqueados geralmente suportam apenas a primeira opção, o que impede descontos e resgates durante a sessão.
Q5: A identificação biométrica, como a leitura da veia da palma da mão, pode ser usada para o cadastro em programas de fidelidade?
Sim, em terminais onde o fabricante disponibiliza a captura biométrica por meio de um SDK documentado. A leitura da veia da palma da mão e identificadores biométricos semelhantes permitem que uma plataforma de fidelidade reconheça um cliente recorrente sem a necessidade de cartão, número de telefone ou consulta de aplicativo, desde que a arquitetura do hardware suporte o acesso de terceiros a esses dados.




 Início
 Como funciona o reconhecimento das veias da palma da mão para programas de fidelidade e de membros?

