
2026-07-13 Autor: ZCS
A maioria das violações de um ponto de entrada físico não ocorre porque uma fechadura falhou — elas acontecem porque a credencial por trás da fechadura foi clonada, compartilhada, falsificada ou entregue a alguém que entrou sem autorização por uma porta aberta. Essa brecha é exatamente o que a segurança de controle de acesso deve eliminar, e é por isso que o reconhecimento de veias da palma da mão tem se tornado cada vez mais o ponto de referência usado quando se discute o que é um sistema verdadeiramente seguro. Este guia explica por que o reconhecimento de veias da palma da mão estabelece esse padrão, o que a segurança de controle de acesso realmente exige além do hardware na porta, as ameaças que comprometem sistemas mais fracos e as vantagens e desvantagens de implantação que vale a pena entender antes de escolher uma configuração em 2026.
O reconhecimento de veias da palma da mão lê o padrão das veias sob a pele usando imagens de infravermelho próximo, em vez de uma característica superficial, razão pela qual é citado como referência. Um padrão de veias não é visível na superfície da mão, não pode ser fotografado à distância e não pode ser extraído de uma superfície como uma impressão digital — o que elimina toda uma categoria de ataque à qual os sistemas de reconhecimento de impressões digitais e até mesmo alguns sistemas de reconhecimento facial ainda estão expostos. Combinado com a detecção de vivacidade para confirmar a presença de uma mão real e viva, em vez de uma réplica, essa combinação aborda os dois modos de falha que comprometem a maioria dos sistemas de acesso biométrico: replicação e falsificação de credenciais.
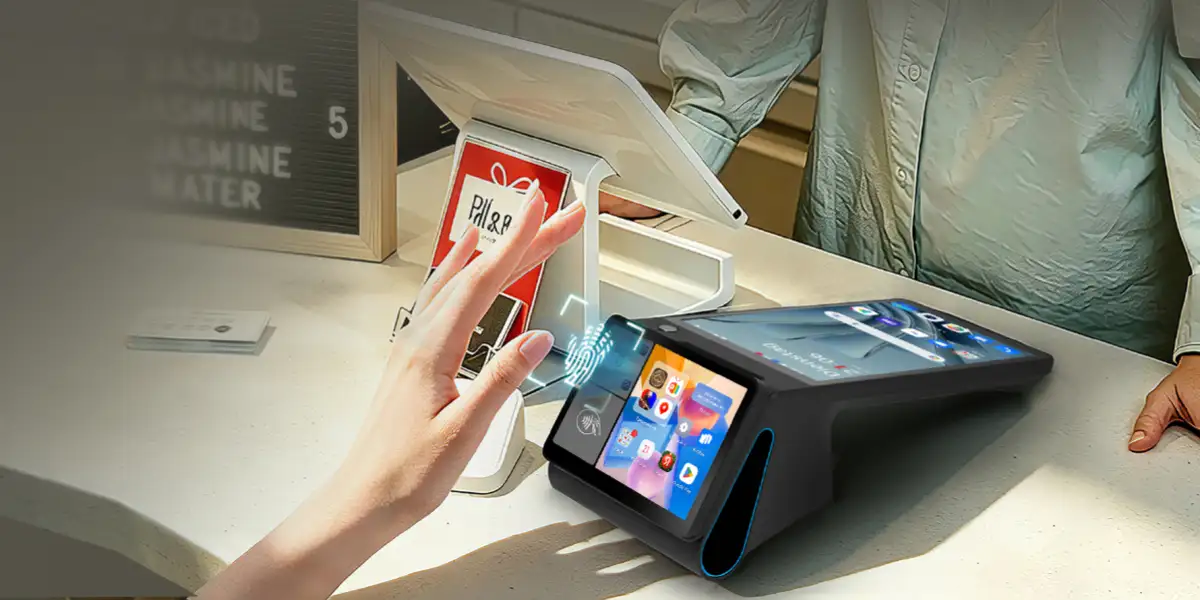
Como exemplo concreto disso em hardware implantado, Z108P da ZCS É um terminal OEM de 8 polegadas com sensor de veias na palma da mão, projetado para alta segurança. Verificação de IdentidadeA tecnologia de reconhecimento de veias da palma da mão é geralmente usada para medir a segurança de acessos, realizando correspondências no servidor em uma escala de 1:1,000,000 em menos de um segundo, enquanto executa detecção de vivacidade para filtrar tentativas de falsificação. Essa combinação — taxa de transferência inferior a um segundo em correspondências em larga escala, com proteção anti-falsificação integrada à etapa de verificação em vez de adicionada posteriormente — é o que as pessoas geralmente apontam quando citam o reconhecimento de veias da palma da mão como a tecnologia com a qual a segurança de controle de acesso é medida.
Um sistema de controle de acesso seguro não é definido pelo sensor biométrico instalado na porta — ele é definido por três camadas que trabalham em conjunto: a robustez da autenticação de identidade, a abrangência do registro de atividades e a resistência do próprio hardware a adulterações.
Os sistemas de fator único — um cartão, um PIN ou até mesmo uma única leitura biométrica — ainda representam a grande maioria dos sistemas de controle de acesso implantados, com cartões de acesso e teclados numéricos sozinhos sustentando cerca de 64% das instalações atuais. Isso está cada vez mais em desacordo com a direção que a regulamentação está tomando: a diretiva NIS2 da UE agora exige Autenticação multifatorial e trilhas de auditoria resistentes à adulteração. em todos os pontos de entrada físicos para organizações abrangidas, o que está impulsionando as compras em direção à autenticação em camadas em vez de um único tipo de credencial, mesmo fora da UE, à medida que os compradores multinacionais padronizam suas especificações globalmente. Essa é a mesma pressão que impulsiona Adoção da análise das veias da palma da mão em contextos bancários, governamentais e empresariais., onde a verificação obrigatória de identidade em um ponto de controle justifica a necessidade de uma autenticação mais robusta de forma muito mais direta do que uma credencial de varejo opcional jamais conseguiria.
Um sistema que autentica bem, mas registra informações de forma deficiente, ainda deixa uma lacuna — se você não consegue responder "quem entrou por esta porta e quando" posteriormente, não é possível investigar um incidente ou comprovar a conformidade. O monitoramento em tempo real adiciona a capacidade de sinalizar anomalias assim que elas acontecem (uma entrada fora do horário comercial, uma porta deixada aberta) em vez de descobri-las em uma revisão de registros dias depois.
O leitor e o controlador na porta são alvos físicos por si só — um sistema é tão seguro quanto seu componente mais vulnerável, e um leitor que pode ser arrombado, reconectado ou burlado na própria porta compromete até mesmo a autenticação e o registro robustos que ocorrem em uma camada anterior.
As credenciais baseadas em cartões continuam vulneráveis à duplicação com leitores disponíveis comercialmente, e esse risco deixou de ser teórico. Este é um dos argumentos mais claros a favor das credenciais biométricas em relação às físicas: um padrão de veias ou uma impressão digital não podem ser duplicados com um leitor portátil da mesma forma que um cartão de proximidade.
Os sistemas biométricos não são automaticamente imunes a fraudes — uma foto pode, por vezes, enganar um sistema básico de reconhecimento facial, e sensores de impressões digitais de baixa qualidade já foram enganados por moldes ou próteses em casos documentados. É exatamente por isso que a detecção de vivacidade é tão importante quanto o próprio método de reconhecimento; é a camada que confirma a presença de uma pessoa real e viva, e não apenas um padrão capturado, que é a mesma lógica anti-falsificação por trás do exemplo do Z108P acima.
As diretrizes de controle de acesso físico do NIST tratam de confraternização e carona Como uma categoria de risco distinta, que nenhuma tecnologia de credenciamento sozinha consegue resolver completamente, a resposta padrão envolve sistemas de portas interligadas (portas de segurança) ou pontos de controle com pessoal que limitam fisicamente a entrada a uma pessoa verificada por vez, já que nem mesmo a autenticação mais forte impede que uma pessoa não autorizada entre logo atrás de alguém que acabou de passar pelo crachá.
Nem toda falha no controle de acesso vem de fora da organização. Um funcionário que compartilha um PIN, empresta um crachá ou não reporta prontamente a perda de uma credencial cria uma exposição que é funcionalmente idêntica a uma violação externa, e é por isso que as credenciais biométricas — que não podem ser emprestadas mesmo que alguém queira — preenchem uma lacuna que as políticas, por si só, têm dificuldade em suprir.
Os sistemas locais armazenam modelos biométricos e registros de acesso localmente, o que é atraente para organizações com requisitos rigorosos de residência de dados ou conectividade instável — afinal, nada no controle de acesso depende da disponibilidade da internet. Os sistemas gerenciados na nuvem trocam esse controle local por supervisão centralizada em vários locais, atualizações de software mais rápidas e facilidade no provisionamento e revogação de credenciais, mas introduzem a dependência da conectividade e da postura de segurança de terceiros para dados que são, sem dúvida, tão sensíveis quanto a própria porta. Essa compensação está se tornando mais visível também no âmbito regulatório, à medida que estruturas como o NIS2 pressionam as plataformas de acesso hospedadas na nuvem a adotarem monitoramento contínuo de ameaças e pipelines de segurança documentados, justamente porque a centralização desses dados aumenta os riscos de uma violação em nível de plataforma. Nenhum dos modelos é universalmente mais seguro — a escolha certa depende de quantos locais você gerencia e do nível de controle necessário sobre a localização física dos dados.
Se você ainda está decidindo qual tecnologia biométrica subjacente se adapta melhor ao seu ambiente, nossa comparação de Reconhecimento de veias da palma da mão, impressões digitais e reconhecimento facial para controle de acesso. Analisa essa decisão com mais detalhes.
P1. O reconhecimento das veias da palma da mão é realmente mais seguro do que a impressão digital para controle de acesso?
Em muitos aspectos, sim — como o padrão das veias é interno e não superficial, é inerentemente mais difícil de coletar, fotografar ou replicar do que uma impressão digital. Ambas as tecnologias ainda dependem da detecção de vivacidade para resistir completamente à falsificação.
Q2. Um sistema de controle de acesso multifatorial ainda pode ser burlado por meio de entrada não autorizada?
Sim. A autenticação multifator reforça a verificação de credenciais em si, mas não impede fisicamente que uma pessoa não autorizada siga uma pessoa autenticada por uma porta. Isso requer controles separados, como portas de segurança, pontos de controle com funcionários ou sensores de porta que detectam múltiplas entradas por credencial.
P3. O controle de acesso gerenciado na nuvem é menos seguro do que o controle de acesso local?
Não necessariamente — depende da postura de segurança do fornecedor e da sua própria tolerância ao risco em relação à dependência de conectividade e ao armazenamento de dados por terceiros. Os sistemas em nuvem podem oferecer um monitoramento centralizado mais robusto; os sistemas locais oferecem um controle mais direto sobre onde os dados são armazenados.
Q4. Como o registro de auditoria realmente melhora a segurança do controle de acesso?
Por si só, isso não impede uma entrada não autorizada, mas torna os incidentes investigáveis posteriormente e cria o rastro de evidências necessário para relatórios de conformidade — um sistema sem registros confiáveis não consegue responder a perguntas básicas como quem acessou um espaço e quando.
Q5. As pequenas empresas precisam do mesmo nível de segurança de controle de acesso que as grandes empresas?
Os princípios básicos — autenticação multifatorial, hardware resistente a adulterações e registro de auditoria — são escaláveis de forma razoável, mas as ameaças específicas a serem priorizadas são diferentes; um pequeno escritório tem maior probabilidade de enfrentar ataques de acesso não autorizado e compartilhamento de credenciais do que as campanhas de clonagem de credenciais em larga escala que visam instalações corporativas ou governamentais.
Artigos relacionados
2. Soluções de Controle de Ponto em 2026: Comparando as Soluções Modernas
3. Leitor de veias da palma da mão Z92 para ponto de venda: Transações biométricas seguras




 Início
 O que é um POS de bolso e qual a diferença entre ele e um POS móvel?

