
2026-08-10 Автор: ZCS
Програмата за лоялност на ПОС терминал се проваля по една причина, по-скоро от всяка друга: хардуерът никога не е бил създаден, за да допуска външен софтуер. Търговците на дребно купуват платформа за лоялност, подписват договора, бюджетират внедряването - след което откриват, че операционната система на терминала, SDK или сертификатът за плащане блокират изцяло интеграцията. Това не е софтуерен проблем. Това е проблем с хардуерната архитектура и се появява почти всеки път, когато търговец се опитва да инсталира ПОС система с функционалност на програма за лоялност върху терминал, който е проектиран като затворено платежно устройство, а не като отворено изчислително устройство.
Преди да оцените която и да е платформа, е полезно да установите Базовият въпрос е какво може и какво не може да прави един ПОС терминал с данни за награди. — защото отговорът зависи изцяло от хардуера, който е в него, а не от списъка с функции на софтуера за лоялност.
Тази статия разглежда специфичните технически причини, поради които интегрираните с лоялност POS системи се провалят на заключен хардуер, какво всъщност означава „заключен“ на ниво операционна система и сертифициране и как изглежда контролен списък за оценка за търговци, които се нуждаят от POS система за лоялност на клиенти, която действително работи в производствена среда.
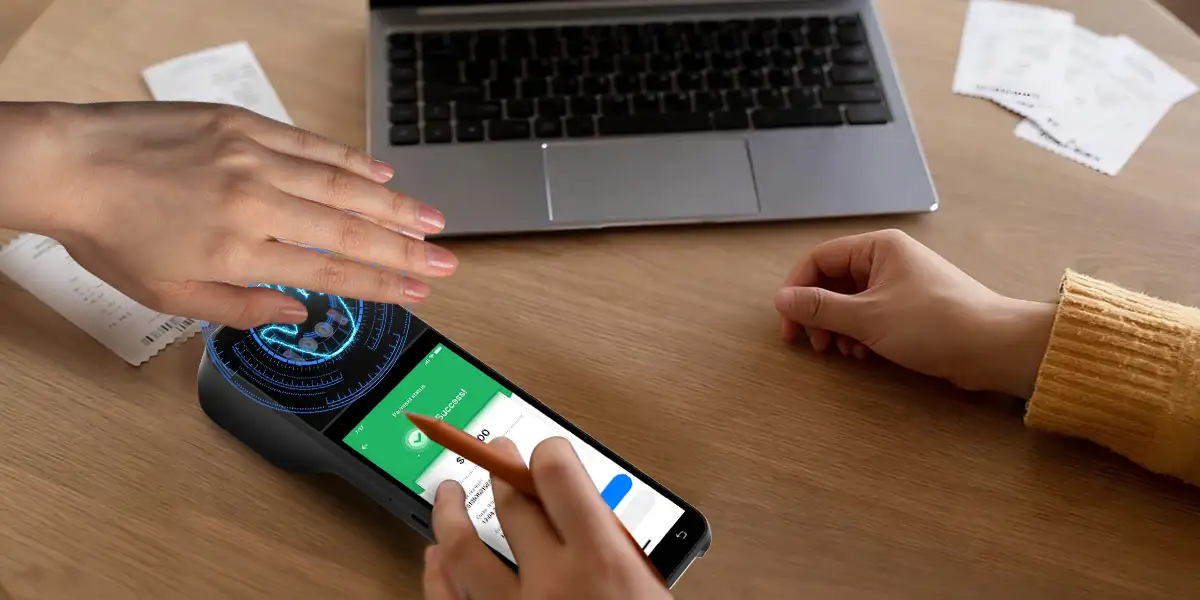
Заключеният ПОС хардуер е терминал, при който производителят ограничава кои приложения могат да работят, до кои системни ресурси могат да имат достъп тези приложения или и двете. Това е умишлен дизайнерски избор, а не дефект. Традиционните терминали с представяне на карта – настолните устройства, създадени предимно за EMV и ПИН транзакции – са сертифицирани по стандартите PCI PTS POI, които третират цялото устройство като единна надеждна платежна среда. Добавянето на приложение за лоялност към тази среда исторически означаваше добавяне на непроверен код до данните на картодържателя, което платежните марки и придобиващите компании не позволяват.
Три хардуерни характеристики определят заключен терминал:
Нито една от тези характеристики не е по своята същност погрешна. Специализираните терминали за представяне на карта от традиционни доставчици са проектирани по този начин, за да се сведе до минимум обхватът на одита по PCI DSS. Проблемът възниква само когато търговецът очаква същият терминал да изпълнява и POS с модул за програма за лоялност, CRM синхронизация или маркетингово приложение – възможности, за които хардуерът никога не е бил сертифициран или проектиран да поддържа.
Интеграциите за лоялност се провалят в затворени архитектури поради три повтарящи се технически причини: правилата за пясъчник ограничават достъпа до данни, собствените SDK блокират инсталирането и циклите на актуализиране на фърмуера забавят внедряването на функции.
PCI PTS POI версия 7.0, публикувана от Съвета за стандарти за сигурност на PCI, вече позволява приложения на трети страни, като например приложения от магазини за приложения, да работят на сертифицирани POI устройства. Стандартът обаче изисква тези приложения да бъдат сигурно изолирани от чувствителни платежни функции и удостоверени с помощта на криптографски контролиПо-ново изискване в същата версия блокира приложения на трети страни от четене на данни за PAN или PIN в ясен текст, дори когато приложението е в одобрен бял списък. За системата за лоялност това е от пряко значение: всеки модел на интеграция, който приема, че приложението за лоялност може да прочете общата сума на транзакцията, токена на картата или идентификатора на клиента директно от процеса на плащане, не е съвместим с устройство, сертифицирано по v7.0. Приложението за лоялност трябва да получава тези данни чрез одобрен, изолиран канал - а на много заключени терминали такъв канал не съществува.
Платформата за лоялност трябва да регистрира клиенти, да търси баланси на точки, да прилага осребряване и да отпечатва или показва награди в точката на продажба. Всяко от тези действия се нуждае от SDK hook. Терминалите със затворена, собствена операционна система на доставчика обикновено не предоставят нито един от тези hook-ове на външни разработчици - доставчикът на лоялност се интегрира чрез webhook на платежен шлюз, след като транзакцията вече е приключила, което е твърде късно, за да се приложи отстъпка в реално време или да се задейства награда по време на сесия. Това е най-често срещаният модел на неуспех, докладван от търговци, преминаващи от традиционни терминали към внедряване на програми за лоялност на POS: интеграцията технически „работи“ като синхронизация след транзакцията, но не може да направи нищо в самата точка на взаимодействие.
Дори когато заключен терминал предоставя ограничен SDK, фърмуерът на устройствата за плащане с едно предназначение обикновено се актуализира по бавен, сертифициран график, тъй като всяка промяна на фърмуера може да предизвика повторно сертифициране по PCI. Доставчик на програми за лоялност, който иска да достави ново правило за осребряване, нов процес на записване или ново ниво на награди, трябва да изчака цикъла на пускане на пазара на доставчика на хардуер, а не своя собствен. На отворен Android POS терминал приложението за лоялност се актуализира независимо чрез собствения си пакет от приложения, без никаква зависимост от фърмуера на терминала.
Директната цена на неуспешна интеграция е забавено или обърнато внедряване, но по-голямата цена е стратегическа: търговците на дребно продължават да купуват софтуер за лоялност с нарастващи темпове, докато съвместимостта с хардуера остава на заден план. Глобалният пазар за управление на лоялност достигна приблизително 17.38 милиарда долара през 2026 г. и се очаква да расте със сложен годишен темп над 14% до 2034 г. Всеки долар, похарчен за платформа за лоялност, която всъщност не може да работи на хардуера за плащане, е долар, похарчен два пъти - веднъж за софтуера, а след това за обновяване на хардуера, което е трябвало да се случи първо.
Съществуват и разходи за съответствие. Програмите за лоялност събират и обработват лични данни на клиентите – имена, телефонни номера, история на покупките, понякога биометрични данни за регистрация за програми за идентификация чрез докосване. Съгласно регламента на ЕС 2016/679 (ОРЗД), че обработката изисква документирано правно основание и съответстващ поток за съгласие при регистрация. Интеграция на лоялност, наложена чрез неофициално решение – терминал с джейлбрейк, неподдържан странично зареден APK, мост за извличане на данни от екрана – прави тази документация за съответствие много по-трудна за създаване по време на одит, тъй като самият път на данните никога не е бил проектиран да бъде прегледан.
Архитектура, която надеждно поддържа лоялността, споделя три характеристики: отворен SDK, разпространение на софтуер на ниво магазин за приложения и функции за хардуерна идентичност, които надхвърлят плъзгането на карта.
ПОС терминалите, базирани на Android, с публикуван SDK позволяват на доставчиците на програми за лоялност да изграждат директно върху документирани API за принтера, скенера, дисплея, насочен към клиента, и платежното ядро - без да чакат производителя на хардуер за всяка нова функция. Това е същият модел с отворена платформа, който Terminal API на Square въведе за собствения си хардуер, и сега е стандартна практика при повечето производители на Android ПОС терминали, които продават в търговски среди с множество доставчици, а не в затворени павилиони с едно приложение. Търговците, които доставят хардуер директно от базата за доставки - включително B2B пейзаж на китайските производители на POS терминали — трябва да третира откритостта на SDK като филтър за обществени поръчки, а не като допълнителна мисъл, обсъждана едва след подписването на договора.
Сертификацията за мобилни услуги на Google (GMS) позволява на терминал да изпълнява стандартни пакети с приложения за Android чрез Play Store или еквивалентен управляван магазин за приложения, вместо да ограничава устройството до софтуер, включен в пакета с фърмуер. Сертифициран от GMS терминал може да инсталира приложение за лоялност по същия начин, по който телефонът инсталира всяко друго приложение: независимо, по собствения график за пускане на пазара от производителя, без цикъл на повторно сертифициране на ниво фърмуер.
По-малък, но нарастващ набор от терминали разширяват идентификацията за лоялност отвъд карти и телефонни номера до биометрично регистриране. Разпознаването на вени на дланта е един пример, който вече е в търговско приложение - ZCS е сред производителите на Android POS терминали, които в момента доставят терминали с активирани вени на дланта с отворен SDK, което позволява на платформа за лоялност да регистрира модел на вените на дланта на клиента като алтернативен идентификатор при плащане, вместо да изисква търсене на карта, приложение или телефонен номер. Този вид функция за идентификация на хардуерно ниво е използваема от платформа за лоялност само когато SDK на терминала я предоставя като документиран API - което е точно изискването за отворена архитектура, описано по-горе, а не функция, уникална за която и да е марка.
Преди да подпишете договор за софтуер за лоялност, потвърдете следното от страната на терминала:
Критериите за избор на терминал — отвореност на операционната система, обхват на сертифициране, дълбочина на SDK — са разгледани по-подробно в пълната ни рамка за избор на Android POS платформа, който разглежда същата логика на оценяване отвъд случаите на употреба, свързани с лоялност.
В1: Може ли всеки ПОС терминал да поддържа програма за лоялност?
Не. Терминалът се нуждае от отворен SDK, дистрибуция на софтуер на ниво магазин за приложения и съвместима с PCI PTS пясъчник за приложения на трети страни. Затворените терминали с едно приложение ограничават или блокират изцяло софтуера за лоялност, независимо какво поддържа платформата на доставчика на лоялност на хартия.
В2: Какво прави един ПОС терминал „заключен“?
Заключен терминал ограничава инсталираемите приложения, не предоставя публичен SDK и изпълнява фърмуер, изграден около едно-единствено приложение за плащане. Тези характеристики намаляват обхвата на PCI одита, но също така блокират приложенията за лоялност, CRM синхронизациите и други интеграции на трети страни по дизайн.
В3: Съответствието с PCI пречи ли на приложенията за лоялност да работят на POS хардуер?
Не по подразбиране. PCI PTS POI v7.0 разрешава приложения на трети страни, включително приложения за лоялност, при условие че са изолирани от данни за платежни карти и ПИН код в ясен текст. Съответствието изисква изолация, а не изключване, а архитектурата на терминала определя дали тази изолация е технически възможна.
Въпрос 4: Каква е разликата между синхронизиране на лоялност след транзакция и интеграция в реално време?
Синхронизацията след транзакцията прилага награди след приключване на продажбата чрез уеб кука на платежния шлюз. Интеграцията в реално време прилага награди по време на плащане чрез SDK кука. Заключените терминали обикновено поддържат само първата функция, което предотвратява отстъпките и осребряванията по време на сесия.
В5: Може ли биометрична идентификация, като например данни за вените на дланта, да се използва за записване в програма за лоялност?
Да, на терминали, където производителят предоставя биометрично заснемане чрез документиран SDK. Венозната структура на дланта и подобни биометрични идентификатори позволяват на платформа за лоялност да разпознае връщащ се клиент без търсене на карта, телефонен номер или приложение, при условие че хардуерната архитектура поддържа достъп на трети страни до тези данни.






 Начало
 Как работи разпознаването на вени на дланта за програми за членство и лоялност?

