
2026-08-10 Müəllif: ZCS
POS terminalında loyallıq proqramı digərlərindən daha çox bir səbəbdən uğursuz olur: aparat heç vaxt kənar proqram təminatının daxil olması üçün hazırlanmayıb. Pərakəndə satıcılar loyallıq platforması alır, müqavilə imzalayır, tətbiqi büdcələşdirirlər - sonra terminalın əməliyyat sisteminin, SDK-nın və ya ödəniş sertifikatının inteqrasiyanı tamamilə blokladığını aşkar edirlər. Bu, proqram təminatı problemi deyil. Bu, aparat arxitekturası problemidir və demək olar ki, hər dəfə satıcı loyallıq proqramı funksionallığı olan bir POS sistemini açıq hesablama cihazı əvəzinə qapalı ödəniş cihazı kimi hazırlanmış bir terminala bağlamağa çalışdıqda ortaya çıxır.
Hər hansı bir platformanı qiymətləndirməzdən əvvəl, məsələni həll etmək kömək edir POS terminalının mükafat məlumatları ilə nə edə biləcəyi və edə bilməyəcəyi ilə bağlı əsas sual — çünki cavab tamamilə onun altındakı aparatdan asılıdır, loyallıq proqramının xüsusiyyət siyahısından deyil.
Bu məqalədə loyallıqla inteqrasiya olunmuş pos sistemlərinin kilidlənmiş aparatlarda sıradan çıxmasının spesifik texniki səbəbləri, əməliyyat sistemi və sertifikatlaşdırma səviyyəsində "kilidlənmiş" sözünün əslində nə demək olduğu və istehsalda həqiqətən işləyən müştəri loyallığı pos sisteminə ehtiyacı olan tacirlər üçün qiymətləndirmə siyahısının necə göründüyü təhlil edilir.
Bağlı POS avadanlığı, istehsalçının hansı tətbiqlərin işləyə biləcəyini, həmin tətbiqlərin hansı sistem resurslarına daxil ola biləcəyini və ya hər ikisini məhdudlaşdırdığı bir terminaldır. Bu, qüsur deyil, qəsdən edilmiş dizayn seçimidir. Ənənəvi kart təqdim edən terminallar - əsasən EMV və PIN əməliyyatları üçün hazırlanmış tezgah vahidləri - bütün cihazı vahid etibarlı ödəniş mühiti kimi qəbul edən PCI PTS POI standartlarına uyğun olaraq sertifikatlaşdırılmışdır. Bu mühitə tarixən sadiqlik tətbiqinin əlavə edilməsi, ödəniş brendləri və əldə edənlərin icazə vermədiyi kart sahibi məlumatlarının yanında təsdiqlənməmiş kod yolu əlavə etmək demək idi.
Kilidlənmiş terminalı üç aparat xüsusiyyəti müəyyən edir:
Bu xüsusiyyətlərin heç biri mahiyyət etibarilə səhv deyil. Köhnə satıcılardan xüsusi kart təqdim edən terminallar PCI DSS audit əhatə dairəsini minimuma endirmək üçün xüsusi olaraq bu şəkildə hazırlanmışdır. Problem yalnız satıcının eyni terminalın loyallıq proqramı modulu, CRM sinxronizasiyası və ya marketinq tətbiqi olan bir POS-u da işlətməsini gözlədiyi zaman ortaya çıxır — aparatın dəstəkləmək üçün heç vaxt sertifikatlaşdırılmamış və ya arxitektura edilməmiş imkanlar.
Sadiqlik inteqrasiyaları qapalı arxitekturalarda üç təkrarlanan texniki səbəbdən uğursuz olur: sandbox qaydaları məlumatlara girişi məhdudlaşdırır, xüsusi SDK-ların quraşdırılmasını bloklayır və proqram təminatı yeniləmə dövrləri funksiyaların yayımlanmasını dayandırır.
PCI Təhlükəsizlik Standartları Şurası tərəfindən nəşr olunan PCI PTS POI versiyası 7.0, artıq tətbiq mağazası tətbiqləri kimi üçüncü tərəf tətbiqlərinin sertifikatlaşdırılmış POI cihazlarında işləməsinə icazə verir. Lakin standart bu tətbiqlərin ... həssas ödəniş funksiyalarından təhlükəsiz şəkildə təcrid olunmuş və kriptoqrafik nəzarət vasitələri ilə təsdiqlənmişdirEyni versiyadakı daha yeni tələb, tətbiq təsdiq edilmiş ağ siyahıda olduqda belə, üçüncü tərəf tətbiqlərinin açıq mətnli PAN və ya PIN məlumatlarını oxumasını bloklayır. Loyallıq mühərriki üçün bu, birbaşa vacibdir: loyallıq tətbiqinin əməliyyatın cəmini, kart tokenini və ya müştəri identifikatorunu ödəniş prosesindən birbaşa oxuya biləcəyini fərz edən hər hansı bir inteqrasiya modeli v7.0 sertifikatlı cihazda uyğun deyil. Loyallıq tətbiqi həmin məlumatları təsdiq edilmiş, təcrid olunmuş kanal vasitəsilə almalıdır - və bir çox kilidlənmiş terminallarda belə bir kanal mövcud deyil.
Sadiqlik platforması müştəriləri qeydiyyata almalı, xal balanslarını axtarmalı, geri ödəmələri tətbiq etməli və satış nöqtəsində mükafatları çap etməli və ya göstərməlidir. Bu hərəkətlərin hər biri üçün SDK çəngəli lazımdır. Qapalı, satıcıya məxsus ƏS-ə malik terminallar adətən bu çəngəllərin heç birini xarici tərtibatçılara açıqlamır — sədaqət satıcısı əməliyyat artıq bağlandıqdan sonra ödəniş şlüzü veb çəngəli vasitəsilə inteqrasiya olunur ki, bu da real vaxt endirim tətbiq etmək və ya sessiyada mükafatı işə salmaq üçün çox gecdir. Bu, köhnə tezgah terminallarından POS sədaqət proqramı yerləşdirmələrinə keçən tacirlərin bildirdiyi ən çox yayılmış uğursuzluq nümunəsidir: inteqrasiya texniki olaraq əməliyyat sonrası sinxronizasiya kimi "işləyir", lakin qarşılıqlı əlaqə nöqtəsində heç nə edə bilmir.
Hətta kilidlənmiş terminal məhdud SDK-nı ifşa etsə belə, tək məqsədli ödəniş cihazlarındakı proqram təminatı adətən yavaş, sertifikatlaşdırma ilə idarə olunan cədvəl üzrə yenilənir, çünki hər bir proqram təminatı dəyişikliyi PCI-nin yenidən sertifikatlaşdırılmasına səbəb ola bilər. Yeni bir geri alma qaydası, yeni qeydiyyat axını və ya yeni mükafat səviyyəsi göndərmək istəyən loyallıq satıcısı, özünün deyil, aparat təminatı satıcısının buraxılış dövrünü gözləməlidir. Açıq Android POS terminalında loyallıq tətbiqi terminal proqram təminatından heç bir asılılıq olmadan müstəqil olaraq öz tətbiq paketi vasitəsilə yenilənir.
Uğursuz inteqrasiyanın birbaşa dəyəri dayandırılmış və ya geri çevrilmiş bir tətbiqdir, lakin daha böyük xərc strateji xarakter daşıyır: pərakəndə satıcılar loyallıq proqram təminatını artan sürətlə almağa davam edirlər, aparat uyğunluğu isə ikinci planda qalır. Qlobal loyallıq idarəetmə bazarı 2026-cı ildə təxminən 17.38 milyard dollara çatdı və 2034-cü ilə qədər illik 14%-dən yuxarı mürəkkəb sürətlə böyüməsi proqnozlaşdırılır. Kassa aparatında işləyə bilməyən bir loyallıq platformasına xərclənən hər dollar iki dəfə xərclənən bir dollardır - bir dəfə proqram təminatına, bir dəfə isə əvvəlcə baş verməli olan aparat yeniləməsinə.
Uyğunluq xərci də var. Sadiqlik proqramları şəxsi müştəri məlumatlarını — adları, telefon nömrələri, alış tarixçəsi, bəzən toxunaraq şəxsiyyəti müəyyən etmək proqramları üçün biometrik qeydiyyat məlumatlarını toplayır və emal edir. AB Qaydalarına əsasən 2016/679 (GDPR), bu emal sənədləşdirilmiş qanuni əsas və qeydiyyat zamanı uyğun razılıq axını tələb edir. Qeyri-rəsmi bir həll yolu ilə məcburi olan loyallıq inteqrasiyası - jailbroken terminalı, dəstəklənməyən yan yüklənmiş APK, ekran qırıntı körpüsü - audit zamanı uyğunluq sənədlərinin hazırlanmasını daha da çətinləşdirir, çünki məlumat yolunun özü heç vaxt nəzərdən keçirilmək üçün nəzərdə tutulmayıb.
Sədaqəti etibarlı şəkildə dəstəkləyən bir arxitektura üç xüsusiyyəti bölüşür: açıq SDK, tətbiq mağazası səviyyəli proqram təminatı paylanması və kart sürüşdürməsindən kənara çıxan aparat identifikasiyası xüsusiyyətləri.
Nəşr olunmuş SDK-ya malik Android əsaslı POS terminalları, loyallıq satıcısına hər yeni xüsusiyyət üçün aparat istehsalçısını gözləmədən printer, skaner, müştəriyə yönəlmiş ekran və ödəniş nüvəsi üçün sənədləşdirilmiş API-lərə qarşı birbaşa qurmağa imkan verir. Bu, Square-in Terminal API-sinin öz aparatı üçün təqdim etdiyi eyni açıq platforma modelidir və hazırda qapalı tək tətbiqli köşklər əvəzinə çoxsatıcılı pərakəndə satış mühitlərində satan əksər Android POS istehsalçılarında standart təcrübədir. Tacirlər aparatı birbaşa təchizat bazasından, o cümlədən təchizat bazasından əldə edirlər. Çin POS terminal istehsalçılarının B2B mənzərəsi — SDK açıqlığına yalnız müqavilə imzalandıqdan sonra müzakirə edilən bir fikir kimi deyil, satınalma filtri kimi yanaşmalı.
Google Mobile Services (GMS) sertifikatı, cihazı proqram təminatı ilə məhdudlaşdırmaq əvəzinə, terminala standart Android tətbiq paketlərini Play Store və ya ekvivalent idarə olunan tətbiq mağazası vasitəsilə işlətməyə imkan verir. GMS sertifikatlı terminal, telefonun digər tətbiqləri quraşdırdığı kimi, loyallıq tətbiqini də quraşdıra bilər: müstəqil olaraq, satıcının öz buraxılış cədvəli üzrə, proqram təminatı səviyyəsində yenidən sertifikatlaşdırma dövrü olmadan.
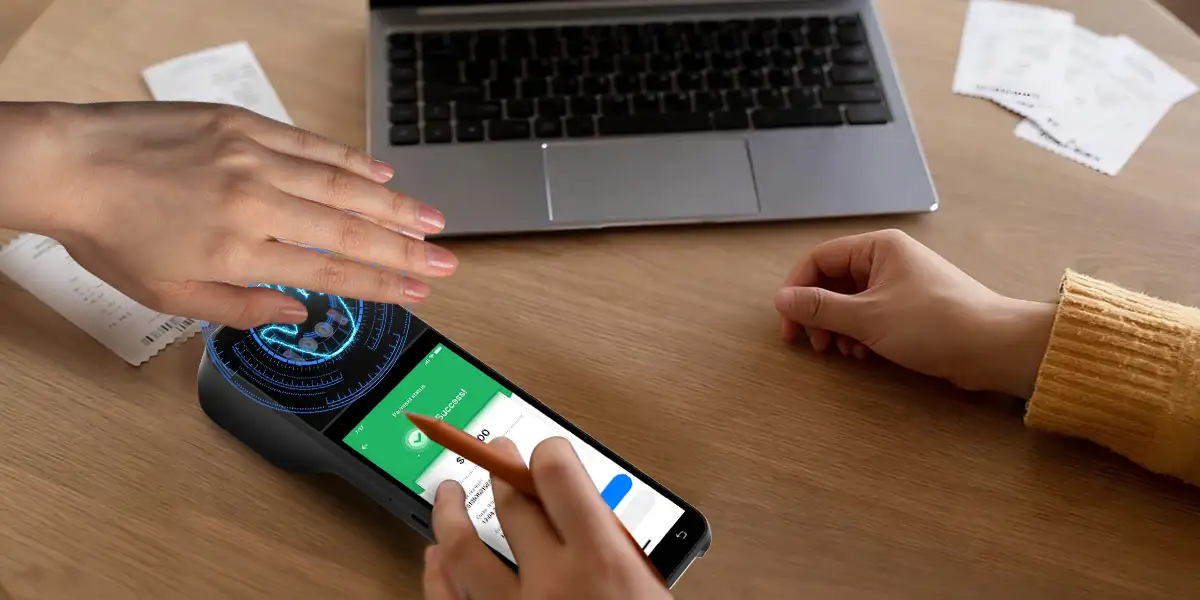
Daha kiçik, lakin böyüyən terminallar dəsti, kartlar və telefon nömrələrindən əlavə, loyallıq identifikasiyasını biometrik qeydiyyata da tətbiq edir. Xurma damarının tanınması artıq kommersiya məqsədli tətbiqdə olan bir nümunədir — ZCS Hal-hazırda açıq SDK ilə ovuc damarı dəstəkli terminallar göndərən Android POS istehsalçılarından biridir və bu, loyallıq platformasına müştərinin ovuc damarı naxışını kart, tətbiq və ya telefon nömrəsi axtarışı tələb etmək əvəzinə, ödəmə zamanı alternativ identifikator kimi qeyd etməyə imkan verir. Bu cür aparat səviyyəli identifikasiya xüsusiyyəti yalnız terminalın SDK-sı onu sənədləşdirilmiş API kimi təqdim etdikdə loyallıq platforması tərəfindən istifadə edilə bilər - bu, yuxarıda təsvir edilən açıq arxitektura tələbidir, heç bir brendə xas olmayan xüsusiyyət deyil.
Loyallıq proqram təminatı müqaviləsini imzalamadan əvvəl, terminal tərəfində aşağıdakıları təsdiqləyin:
Terminal seçim meyarları — ƏS açıqlığı, sertifikatlaşdırma əhatə dairəsi, SDK dərinliyi — daha ətraflı şəkildə aşağıdakı bölmədə əhatə olunur Android POS platformasını seçmək üçün tam çərçivəmiz, bu da yalnız sədaqət istifadə hallarından kənarda eyni qiymətləndirmə məntiqindən keçir.
S1: İstənilən POS terminalı loyallıq proqramı işlədə bilərmi?
Xeyr. Terminalın açıq SDK, tətbiq mağazası səviyyəli proqram təminatı paylanması və üçüncü tərəf tətbiqləri üçün PCI PTS-ə uyğun sandbox sistemi tələb olunur. Qapalı, tək tətbiqli terminallar, loyallıq təminatçısının platformasının kağız üzərində nəyi dəstəkləməsindən asılı olmayaraq, loyallıq proqram təminatını tamamilə məhdudlaşdırır və ya bloklayır.
S2: POS terminalının "bağlantılı" olmasının səbəbi nədir?
Bağlı terminal quraşdırıla bilən tətbiqləri məhdudlaşdırır, heç bir ictimai SDK-nı ifşa etmir və tək bir ödəniş tətbiqi ətrafında qurulmuş proqram təminatını işlədir. Bu xüsusiyyətlər PCI auditinin əhatə dairəsini azaldır, eyni zamanda loyallıq tətbiqlərini, CRM sinxronizasiyalarını və digər üçüncü tərəf inteqrasiyalarını dizayn baxımından bloklayır.
S3: PCI uyğunluğu loyallıq tətbiqlərinin POS aparatında işləməsinə mane olurmu?
Standart olaraq deyil. PCI PTS POI v7.0, loyallıq tətbiqləri də daxil olmaqla, üçüncü tərəf tətbiqlərinə icazə verir, bu şərtlə ki, onlar açıq mətn ödəniş kartı və PIN məlumatlarından uzaqda olsun. Uyğunluq təcrid tələb edir, istisna deyil və terminalın arxitekturası bu təcridin texniki cəhətdən mümkün olub-olmadığını müəyyən edir.
S4: Əməliyyat sonrası loyallıq sinxronizasiyası ilə real vaxt inteqrasiyası arasındakı fərq nədir?
Əməliyyat sonrası sinxronizasiya, satış bağlandıqdan sonra ödəniş şlüzü veb-hooku vasitəsilə mükafatlar tətbiq edir. Real vaxt inteqrasiyası isə SDK hooku vasitəsilə ödəniş zamanı mükafatlar tətbiq edir. Kilidlənmiş terminallar adətən yalnız birincisini dəstəkləyir ki, bu da sessiya ərzində endirimlərin və geri ödəmələrin qarşısını alır.
S5: Sədaqət qeydiyyatı üçün ovuc venasının biometrik identifikasiyasından istifadə etmək olarmı?
Bəli, istehsalçının sənədləşdirilmiş SDK vasitəsilə biometrik ələ keçirməni ifşa etdiyi terminallarda. Palm damarı və oxşar biometrik identifikatorlar, aparat arxitekturası üçüncü tərəfin həmin məlumatlara girişini dəstəkləməsi şərtilə, loyallıq platformasına geri dönən müştərini kart, telefon nömrəsi və ya tətbiq axtarışı olmadan tanımağa imkan verir.






 Ana səhifə
 Üzvlük və Sadiqlik Proqramları üçün Xurma Damarının Tanınması Necə İşləyir?

